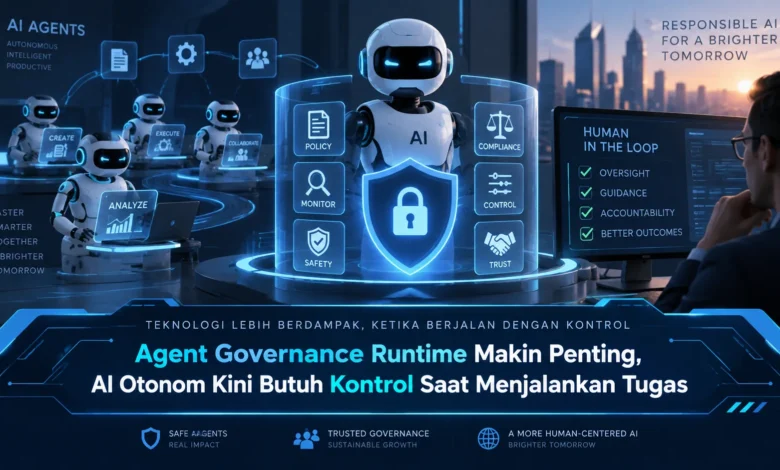
Perkembangan AI otonom membuat sistem kecerdasan buatan semakin mampu merencanakan langkah, memilih tool, mengakses data, dan menjalankan tindakan dengan intervensi manusia yang lebih sedikit. Kemampuan tersebut membawa peluang besar bagi dunia TEKNOLOGI, tetapi juga memunculkan kebutuhan terhadap kontrol yang tetap aktif ketika agent sedang bekerja. Agent Governance Runtime menjadi pendekatan penting karena pengawasan tidak hanya dilakukan sebelum AI dijalankan, tetapi juga selama proses eksekusi berlangsung sehingga tindakan agent dapat tetap berada dalam batas yang telah ditentukan.
AI Otonom Membutuhkan Governance Saat Runtime
Agent Governance Runtime merupakan mekanisme kontrol yang tetap aktif selama AI agent melakukan pekerjaannya. Tidak seperti kontrol yang berhenti setelah agent mulai bekerja, runtime governance dapat mengevaluasi tindakan berdasarkan kondisi aktual.
Kebutuhan tersebut semakin penting ketika AI memiliki tingkat otonomi yang lebih tinggi. Sebuah agent dapat menggunakan beberapa tool dalam satu tugas, sehingga permission tidak seharusnya diberikan tanpa pengawasan. Dalam perkembangan TEKNOLOGI agentic, mekanisme tersebut dapat menghubungkan otomatisasi dengan tata kelola.
Permission Dinamis Membantu Membatasi Gerak AI Agent
Hak akses merupakan komponen utama ketika agent mulai berinteraksi dengan sistem lain. Permission yang tidak dibatasi dapat memberikan kemampuan lebih besar daripada yang sebenarnya diperlukan. Karena itu, konsep akses minimum sangat penting dalam pengelolaan AI otonom.
Sistem governance dapat menyesuaikan izin dengan kebutuhan tugas yang sedang berlangsung. Jika agent hanya membutuhkan akses membaca data, maka permission dengan dampak lebih tinggi dapat dinonaktifkan. Ketika agent harus menjalankan operasi yang lebih sensitif, sistem dapat melakukan pemeriksaan tambahan sebelum memberikan izin.
AI Agent Tidak Perlu Mengakses Semua Tool
Sistem AI otonom dapat memiliki akses terhadap beragam aplikasi dan API. Integrasi yang tersedia bisa mencakup database, email, API, dokumen, dan sistem perusahaan. Jika agent memperoleh akses terhadap seluruh tool tanpa pembatasan, kemungkinan terjadinya tindakan di luar tujuan dapat bertambah.
Pendekatan yang lebih aman adalah menentukan tool berdasarkan fungsi agent. Agent yang hanya melakukan analisis tidak harus memiliki akses untuk memodifikasi resource kritis. Sistem governance dapat melakukan validasi ketika agent hendak memanggil fungsi tertentu, sehingga implementasi TEKNOLOGI berbasis agent dapat mempertahankan fleksibilitas tanpa memberikan akses tanpa batas.
Policy Enforcement Menjadi Pusat Kontrol Runtime
Policy engine dapat digunakan untuk menentukan apakah tindakan agent boleh diteruskan. Setiap tool call atau akses data dapat dievaluasi berdasarkan policy yang berlaku. Pemeriksaan tersebut dapat mempertimbangkan identitas agent, pengguna, resource, dan jenis operasi.
Ketika aktivitas dinilai berada dalam batas yang diperbolehkan, operasi dapat dijalankan tanpa intervensi tambahan. Sebaliknya, permintaan yang tidak sesuai dapat dihentikan. Cara tersebut menjadikan kebijakan sebagai bagian aktif dari alur kerja agent sehingga governance dapat bekerja bersamaan dengan aktivitas AI.
Human in the Loop Menjadi Pengaman Tambahan
Kemampuan agent menjalankan tugas otomatis bukan berarti manusia tidak lagi diperlukan. Tugas rutin dapat diberikan tingkat otonomi yang lebih tinggi, sedangkan keputusan dengan risiko tinggi dapat membutuhkan konfirmasi manusia.
Dalam penerapan tertentu, agent dapat membaca laporan secara otomatis tetapi membutuhkan izin sebelum menghapus data. Strategi human in the loop seperti ini membantu menjaga efisiensi sekaligus menyediakan pengaman untuk tindakan penting. Hasilnya, otomatisasi dapat berkembang tanpa menghilangkan mekanisme pertanggungjawaban.
Observability dan Audit Trail Membuat AI Lebih Transparan
Pengawasan AI tidak cukup hanya dengan membatasi akses. Aktivitas agent juga perlu dicatat agar dapat dianalisis kembali. Audit trail dapat mencatat identitas agent, waktu, tool, resource, dan hasil eksekusi.
Visibilitas runtime memungkinkan administrator melihat pola aktivitas agent. Apabila sistem menjalankan rangkaian tindakan yang berbeda dari perilaku normal, aktivitas tersebut dapat ditandai untuk pemeriksaan. Kemampuan tersebut menjadi komponen utama dalam pengembangan TEKNOLOGI otonom yang dapat dipertanggungjawabkan.
Governance Runtime Bisa Menentukan Arah Agentic AI
Ketika agent memperoleh otonomi yang semakin tinggi, semakin penting pula mekanisme yang dapat mengendalikan aktivitas tersebut. Permission statis saja mungkin tidak cukup untuk menghadapi kondisi yang berubah. Karena itu, pengawasan saat eksekusi dapat berkembang menjadi komponen utama sistem AI.
Kombinasi policy enforcement, dynamic permission, tool governance, logging, dan human in the loop dapat menciptakan sistem kontrol yang lebih menyeluruh. Dalam ekosistem TEKNOLOGI modern, kontrol adaptif dapat membantu AI menjadi semakin berguna tanpa kehilangan mekanisme pengawasan.
Rangkuman Akhir
Agent Governance Runtime semakin penting ketika AI otonom memperoleh kemampuan menjalankan tugas dan mengambil tindakan secara mandiri. Dengan menerapkan permission yang terukur, policy engine, pembatasan fungsi, pemantauan, logging, dan human in the loop, pengembang dapat membangun sistem agentic yang lebih fleksibel sekaligus terkendali. Dalam perkembangan TEKNOLOGI berikutnya, kemampuan mengendalikan AI ketika sedang bekerja dapat menjadi sama pentingnya dengan kemampuan AI itu sendiri. Anda dapat ikut berdiskusi mengenai masa depan kontrol terhadap agentic AI agar diskusi tentang keseimbangan antara otonomi dan kontrol semakin bermanfaat.