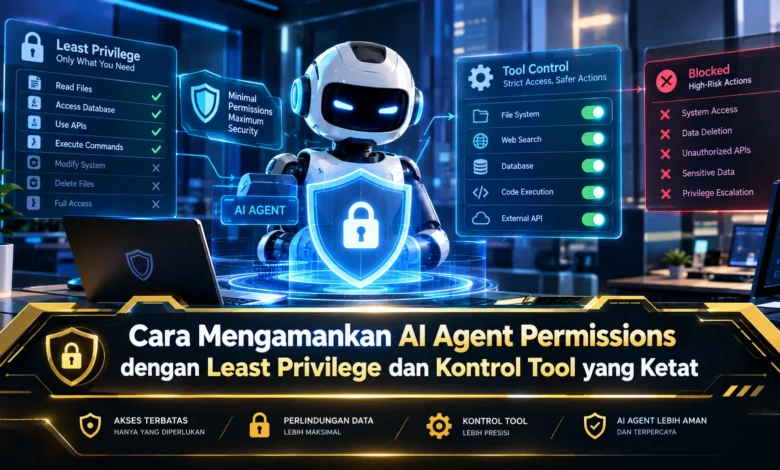
AI agent semakin banyak digunakan untuk membantu otomatisasi, membaca data, menjalankan tool, dan mengambil tindakan berdasarkan instruksi tertentu. Kemampuan ini membuat TEKNOLOGI berbasis AI menjadi lebih praktis, tetapi sekaligus menuntut pengaturan permission yang lebih disiplin. Jika hak akses diberikan terlalu luas, satu kesalahan instruksi dapat membuka risiko yang tidak perlu. Karena itu, penerapan least privilege dan kontrol tool yang ketat menjadi fondasi penting agar AI agent tetap berguna tanpa memperoleh kemampuan yang melebihi kebutuhan tugasnya.
Gunakan Permission Minimum untuk Setiap Agent
Least privilege memastikan agent mendapatkan permission secukupnya untuk menjalankan tugas. Jika sebuah agent hanya perlu membaca dokumen, maka hak untuk melakukan perubahan sebaiknya tidak dibuka. Cara seperti ini membantu memperkecil risiko penyalahgunaan akses.
Least privilege juga perlu diterapkan pada setiap resource secara terpisah. Agent yang menggunakan satu API tidak harus memperoleh seluruh endpoint. Dalam implementasi TEKNOLOGI modern, pembatasan seperti ini membantu menciptakan batas keamanan yang lebih jelas.
Kelompokkan Hak Akses Berdasarkan Fungsi Agent
Masing masing agent perlu memiliki fungsi yang spesifik. Agent pencarian informasi tidak seharusnya memperoleh akses yang setara dengan agent yang melakukan perubahan. Pemisahan tersebut membuat struktur hak akses menjadi lebih transparan.
Role based access dapat digunakan untuk menyederhanakan pengelolaan banyak agent. Role reader dapat dibatasi hanya untuk membaca, sedangkan role editor dapat memperoleh izin perubahan pada resource tertentu. Dengan struktur seperti ini, kontrol terhadap kemampuan agent menjadi lebih terukur.
Gunakan Allowlist untuk Mengontrol Tool Access
Kontrol tool menjadi bagian penting karena AI agent dapat berinteraksi dengan berbagai fungsi eksternal. Tool tersebut dapat berupa API, database, email, file manager, sistem pencarian, atau aplikasi internal. Ketika daftar tool terlalu luas, permukaan risiko menjadi lebih tinggi.
Strategi yang lebih terkontrol adalah menentukan tool secara eksplisit. Agent yang hanya membaca informasi tidak perlu mendapatkan akses untuk memodifikasi sistem kritis. Pembatasan tool tersebut membantu membuat TEKNOLOGI agentic lebih mudah diawasi.
Gunakan Permission Dinamis untuk Operasi Sensitif
Hak akses tertentu sebaiknya hanya aktif ketika dibutuhkan. Tindakan seperti mengubah konfigurasi, menghapus data, atau menjalankan tool administratif dapat membutuhkan privilege yang aktif hanya selama proses berlangsung. Setelah operasi berhasil dijalankan, permission dapat dicabut secara otomatis.
Hak akses sementara dapat dievaluasi sesuai kondisi tugas. Jika agent meminta kemampuan yang lebih tinggi, permintaan dapat diperiksa sebelum akses diberikan. Pendekatan ini membantu mencegah privilege tetap terbuka setelah digunakan.
Tambahkan Human Approval untuk Tindakan Berisiko Tinggi
AI agent tidak harus memperoleh kebebasan penuh untuk setiap tindakan. Aktivitas rutin dapat diberikan otonomi lebih besar, sedangkan operasi dengan dampak tinggi sebaiknya menunggu konfirmasi.
Sebagai contoh, AI dapat memproses informasi secara otomatis namun memerlukan izin sebelum mengubah resource penting. Pendekatan tersebut membantu menciptakan keseimbangan antara otonomi dan keamanan. Melalui mekanisme tersebut, AI dapat bekerja cepat dengan batas yang jelas.
Catat Setiap Penggunaan Tool dan Akses Data
Pembatasan akses sebaiknya berjalan bersama observability. Pemanggilan fungsi sensitif perlu masuk ke dalam log. Informasi seperti identitas agent, waktu, resource, tool, dan hasil eksekusi dapat mempermudah investigasi.
Logging memungkinkan tim menemukan perilaku yang berbeda dari pola normal. Jika sebuah agent memanggil fungsi sensitif berulang kali, aktivitas dapat ditandai untuk diperiksa. Di tengah penggunaan TEKNOLOGI agentic, observability membantu menjaga kontrol tetap aktif.
Evaluasi Permission Secara Berkala agar Tidak Menumpuk
Permission yang diperlukan hari ini belum tentu tetap relevan di masa depan. Karena itu, audit hak akses sebaiknya dijadwalkan secara rutin. Hak lama yang tidak relevan sebaiknya dihapus agar privilege tidak terus menumpuk.
Pengelola sistem perlu mengevaluasi resource yang masih digunakan AI. Apabila sumber data sudah tidak diperlukan, permission dapat dinonaktifkan setelah evaluasi. Kebiasaan evaluasi tersebut membantu menjaga konfigurasi tetap bersih.
Kesimpulan
Menjaga AI agent tetap aman membutuhkan strategi yang mencakup permission minimum, tool control, dan audit. Dengan membatasi role, menggunakan allowlist tool, menerapkan permission dinamis, menambahkan human approval, serta mencatat aktivitas agent, pengembang dapat menjaga agent tetap bekerja dalam batas yang diperlukan. Dalam perkembangan TEKNOLOGI berbasis AI, kontrol permission akan menjadi bagian penting dari desain sistem. Bagikan pandangan Anda mengenai cara terbaik mengatur permission AI agent agar pembahasan tentang governance AI semakin luas.