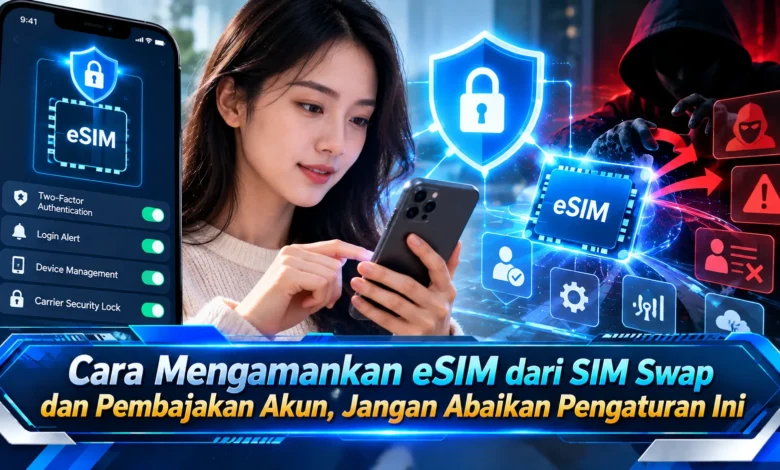
eSIM menawarkan kemudahan karena pengguna tidak perlu lagi bergantung pada kartu SIM fisik untuk mengaktifkan layanan seluler. Namun, kemudahan tersebut tetap perlu disertai perlindungan yang tepat karena nomor telepon dapat menjadi sasaran SIM swap, phishing, pencurian kredensial, hingga pembajakan akun. Memahami cara mengamankan eSIM menjadi semakin penting ketika nomor seluler terhubung dengan email, aplikasi pesan, media sosial, layanan finansial, dan berbagai akun digital. Dengan memanfaatkan pengaturan keamanan serta teknologi autentikasi yang tepat, risiko pengambilalihan nomor dapat dikurangi secara signifikan.
SIM Swap Tetap Menjadi Ancaman yang Perlu Diwaspadai Pengguna eSIM
SIM swap merupakan serangan yang berusaha membuat nomor telepon korban dialihkan ke SIM atau perangkat yang berada dalam kendali pihak lain. Pada penggunaan eSIM, ancaman tersebut tidak selalu membutuhkan pencurian perangkat karena pelaku dapat mencoba mengeksploitasi akun operator, proses pemulihan, atau verifikasi identitas pelanggan. Karena itu, teknologi eSIM tetap membutuhkan perlindungan berlapis meskipun profil seluler tersimpan secara digital di dalam perangkat.
Rekayasa sosial juga dapat menjadi bagian dari serangan ketika pelaku mencoba meyakinkan petugas layanan bahwa dirinya merupakan pemilik nomor yang sah. Informasi seperti nama, tanggal lahir, alamat email, atau data lain yang diperoleh melalui phishing dan kebocoran informasi dapat digunakan untuk membuat penyamaran terlihat lebih meyakinkan. Membatasi penyebaran informasi pribadi dan meningkatkan keamanan akun operator dapat membantu mempersempit peluang serangan tersebut berhasil.
Gunakan Pengaturan Operator untuk Mencegah Pemindahan Nomor
Pengguna sebaiknya mengaktifkan PIN akun operator jika penyedia layanan menawarkan fitur keamanan tersebut. Kode keamanan tersebut dapat menambahkan pemeriksaan ketika terdapat permintaan perubahan akun maupun transfer layanan. Buat kode yang tidak berkaitan dengan data publik dan hindari kombinasi sederhana yang dapat ditebak dengan mudah.
Periksa juga apakah operator menyediakan perlindungan SIM swap, kunci nomor, PIN transfer, atau pembatasan perubahan akun. Karena setiap operator dapat menggunakan nama pengaturan yang berbeda, pengguna sebaiknya memeriksa aplikasi pelanggan atau menghubungi layanan resmi. Semakin banyak pemeriksaan yang diwajibkan sebelum nomor dapat dipindahkan, semakin sulit pula pihak tidak berwenang melakukan perubahan hanya dengan memperoleh satu kredensial.
Gunakan Autentikasi yang Lebih Kuat Jika Tersedia
Banyak layanan menggunakan SMS sebagai metode verifikasi sehingga pengambilalihan nomor dapat membuka risiko tambahan terhadap berbagai akun digital. Jika layanan mendukung metode tambahan, pengguna dapat memilih authenticator, passkey, atau security key sebagai perlindungan yang lebih kuat. Strategi tersebut membantu memisahkan sebagian perlindungan akun digital dari kendali terhadap layanan seluler.
Email utama juga harus memperoleh perlindungan ekstra karena sering digunakan sebagai pusat pemulihan berbagai akun. Gunakan kata sandi unik, aktifkan autentikasi yang kuat, dan periksa perangkat serta sesi masuk secara berkala. Jika email dan nomor seluler sama sama terlindungi, pelaku akan menghadapi lebih banyak hambatan ketika mencoba mengambil alih identitas digital pengguna.
Keamanan Perangkat Menjadi Bagian Penting Perlindungan eSIM
Keamanan eSIM perlu berjalan bersama keamanan smartphone karena perangkat tersebut menjadi tempat berbagai akun dan informasi penting digunakan. Pastikan smartphone menggunakan PIN atau password yang memadai serta perlindungan biometrik jika teknologi perangkat mendukungnya. Hindari menggunakan kombinasi sederhana yang mudah diketahui orang lain karena akses fisik terhadap perangkat dapat meningkatkan risiko terhadap berbagai akun di dalamnya.
Pembaruan sistem operasi dan aplikasi juga sebaiknya dipasang secara rutin agar perbaikan keamanan terbaru dapat diterapkan. Jangan sembarangan memasang software dari sumber tidak dikenal serta tinjau aplikasi yang meminta akses tidak relevan terhadap pesan, notifikasi, kontak, maupun data pribadi. Kebiasaan sederhana tersebut membantu mengurangi kemungkinan malware atau aplikasi berbahaya mencuri kredensial yang dapat digunakan untuk membajak akun.
Jangan Berikan Kode Aktivasi dan OTP kepada Orang Lain
Serangan phishing perlu diwaspadai sebab penipu dapat meniru tampilan situs, aplikasi, email, atau pesan dari penyedia layanan seluler. Modus yang digunakan dapat berupa peringatan mengenai eSIM, pemblokiran nomor, masalah pembayaran, maupun pemeriksaan keamanan yang sebenarnya bertujuan mencuri kredensial. Daripada langsung membuka tautan dari pesan tersebut, pengguna sebaiknya mengakses aplikasi operator atau kanal resmi yang telah diketahui sebelumnya.
Kode QR aktivasi eSIM, PIN transfer, kode OTP, kata sandi, dan kode pemulihan harus diperlakukan sebagai informasi sensitif. Jangan memberikan informasi rahasia kepada penelepon atau pengirim pesan yang mengaku sebagai layanan pelanggan sebelum memastikan identitas serta permintaannya melalui jalur resmi. Pelaku social engineering sering menciptakan rasa panik supaya korban segera mengikuti instruksi sehingga pesan yang mendesak perlu diverifikasi secara teliti.
Hilang Sinyal Mendadak Bisa Menjadi Alasan untuk Melakukan Pemeriksaan
Hilangnya layanan secara mendadak dapat menjadi alasan untuk melakukan pemeriksaan terutama ketika perangkat sebelumnya dapat menggunakan jaringan tanpa masalah. Gejala tambahan dapat muncul melalui pemberitahuan transfer layanan, perubahan profil pelanggan, aktivasi perangkat baru, atau modifikasi akun yang tidak dilakukan pengguna. Kondisi tersebut tidak selalu membuktikan terjadinya SIM swap karena gangguan jaringan maupun masalah perangkat juga dapat menghasilkan gejala serupa. Walaupun penyebabnya bisa beragam, verifikasi dengan operator tetap menjadi langkah penting untuk mengetahui apakah terdapat aktivitas mencurigakan pada nomor.
Apabila operator mengonfirmasi adanya pemindahan nomor yang tidak sah, segera minta pemulihan layanan dan lakukan pemeriksaan terhadap akun penting yang terhubung. Periksa email, aplikasi pesan, layanan finansial, media sosial, penyimpanan cloud, dan akun lain yang menggunakan nomor sebagai metode autentikasi atau pemulihan. Amankan kembali akun dengan mengganti kredensial yang berisiko, menutup sesi mencurigakan, dan mengaktifkan autentikasi yang lebih kuat. Kecepatan respons menjadi penting karena nomor seluler sering menjadi bagian dari proses pemulihan identitas pada berbagai layanan digital.
Kesimpulan Perlindungan eSIM dan Akun Digital
Melindungi eSIM dari pengambilalihan nomor membutuhkan strategi menyeluruh yang mengamankan layanan seluler, perangkat, email utama, dan akun yang terhubung. Penggunaan PIN operator, penguncian transfer, password unik, metode autentikasi tambahan, update sistem, serta kemampuan mengenali phishing dapat meningkatkan perlindungan.
Teknologi eSIM memang membuat pengelolaan layanan seluler semakin praktis, tetapi keamanan nomor tetap membutuhkan perhatian dari pengguna. Hindari bergantung pada satu metode keamanan sebab kombinasi beberapa perlindungan dapat memberikan pertahanan yang lebih baik. Melalui pengaturan keamanan yang tepat, perlindungan autentikasi tambahan, dan kewaspadaan terhadap rekayasa sosial, penggunaan eSIM dapat menjadi lebih aman. Pengaturan keamanan mana yang akan Anda periksa terlebih dahulu untuk meningkatkan perlindungan eSIM dan nomor seluler Anda?