Penggunaan AI Agent dalam lingkungan bisnis semakin berkembang karena kemampuannya membantu mengelola dokumen, menganalisis informasi, dan menjalankan pekerjaan secara otomatis. Namun, sebelum menghubungkan agen kecerdasan buatan dengan email, penyimpanan cloud, database, atau aplikasi internal, perusahaan perlu memahami izin akses yang diminta. Kesalahan memberikan kewenangan dapat menyebabkan informasi sensitif terbuka, perubahan data tanpa persetujuan, hingga aktivitas yang sulit diawasi. Oleh karena itu, pemeriksaan izin menjadi langkah penting dalam penerapan TEKNOLOGI AI yang aman. Dengan memahami prinsip pembatasan akses, pengelolaan identitas, dan pemantauan aktivitas, organisasi dapat memanfaatkan otomatisasi tanpa mengabaikan perlindungan data perusahaan.
Peran Pengendalian Izin dalam Keamanan Data Perusahaan
Sistem AI berbasis agen merupakan sistem otomatisasi yang membantu menyelesaikan pekerjaan berdasarkan tujuan tertentu. Tidak seperti asisten percakapan yang terbatas pada pemberian informasi, AI Agent dapat berinteraksi dengan aplikasi dan layanan eksternal. Dalam aktivitas perusahaan, agen dapat membaca dokumen proyek, menyusun laporan, dan memperbarui tugas. Kemampuan tersebut bergantung pada hak akses tertentu. Jika organisasi mengabaikan pengendalian kewenangan, agen dapat melakukan tindakan yang sebenarnya tidak diperlukan. Karena itu, pemeriksaan izin perlu dilakukan sebelum koneksi diaktifkan.
Pada praktik perlindungan sistem perusahaan, terdapat prinsip least privilege atau pemberian hak akses minimum. Konsep pengendalian tersebut berarti setiap akun atau aplikasi hanya memperoleh akses yang benar-benar diperlukan. Dalam situasi sederhana, AI Agent yang diminta menyusun analisis dari arsip tertentu tidak perlu mendapatkan akses administrator. Melalui pengaturan izin minimum, perusahaan berpotensi membatasi kerusakan akibat tindakan yang tidak diinginkan. Namun perlu dipahami, least privilege bukan pengganti pemantauan aktivitas. Kombinasi kebijakan yang tepat mendukung penggunaan otomatisasi dengan risiko lebih terkendali.
Panduan Mengenali Hak Baca, Ubah, dan Hapus pada AI Agent
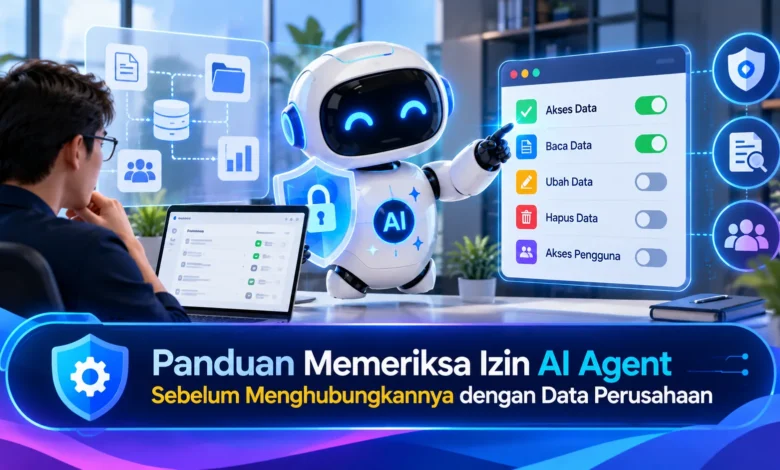
Pemeriksaan mendasar sebelum mengaktifkan koneksi AI adalah mengidentifikasi seluruh izin yang diminta. Dalam sistem autentikasi berbasis OAuth, izin sering dinyatakan sebagai kemampuan yang akan diberikan kepada aplikasi. Ruang lingkup kewenangan itu dapat mencakup mengakses kalender, memodifikasi dokumen, dan menjalankan tindakan tertentu. Perusahaan perlu membedakan akses read-only dan akses write. Hak akses hanya baca digunakan untuk melihat informasi tanpa hak mengubahnya. Sebaliknya, izin write dapat memungkinkan perubahan isi data. Dengan demikian, pemberian izin harus disesuaikan dengan fungsi agen.
Untuk mempermudah pemahaman, perusahaan memerlukan bantuan agen dalam membaca informasi proyek. Apabila pekerjaan terbatas pada analisis, organisasi dapat memilih akses read-only jika tersedia. Akan tetapi, beberapa aplikasi mungkin meminta kewenangan yang lebih luas daripada kebutuhan ideal. Dalam kondisi tersebut, administrator perlu mempertimbangkan akun khusus dengan akses terbatas. Di samping membaca daftar scope, perusahaan sebaiknya menentukan batas informasi yang boleh digunakan. Evaluasi menyeluruh ini membantu mencegah akses tidak sengaja.
Cara Memastikan Keamanan Penyedia serta Integrasi AI
Tidak hanya memeriksa ruang lingkup akses, organisasi sebaiknya meneliti pihak yang mengoperasikan agen. Perangkat lunak yang memiliki tampilan profesional tidak otomatis memenuhi persyaratan keamanan organisasi. Langkah awal yang dapat dilakukan adalah memeriksa situs resmi serta informasi perusahaan penyedia. Pada tahap berikutnya, administrator harus memahami bagaimana penyedia memproses data pelanggan. Pertanyaan penting lainnya mencakup ketentuan penghapusan informasi serta penggunaan pihak ketiga. Dengan evaluasi tersebut, perusahaan dapat mengambil keputusan berdasarkan risiko yang jelas.
Saat sistem memakai perangkat penghubung tambahan, perusahaan juga perlu mengevaluasi setiap konektor. Untuk menggambarkan risikonya, agen yang mengakses database menggunakan layanan perantara mungkin menggunakan beberapa sistem dengan kebijakan berbeda. Oleh sebab itu, izin tidak cukup diperiksa hanya pada tampilan AI Agent. Administrator perusahaan perlu membatasi penggunaan integrasi yang tidak dikenal. Untuk memperkuat perlindungan, perubahan kemampuan konektor harus dipantau agar tidak memperluas akses tanpa pengawasan. Pendekatan ini menjaga agar akses perusahaan tetap terukur.
Strategi Membatasi Akses AI Agent pada Sistem Perusahaan
Sebelum koneksi diaktifkan, perusahaan sebaiknya menentukan pemilik dan penanggung jawab agen. Penggunaan akun bersama menyebabkan tanggung jawab keamanan menjadi tidak jelas. Untuk meningkatkan pengendalian, organisasi perlu mempertimbangkan service account dengan izin terbatas. Akun layanan yang digunakan harus memiliki hak sesuai tugas. Di samping pembatasan peran, gunakan mekanisme autentikasi yang membatasi durasi akses apabila platform mendukungnya. Berkat pengelolaan kredensial yang tepat, perusahaan mampu mengurangi dampak kebocoran kredensial. Strategi identitas yang terstruktur mendukung penerapan akses yang dapat diaudit.
Langkah perlindungan tambahan adalah memisahkan data menurut tingkat sensitivitas. Organisasi biasanya mengelola berbagai jenis data dengan tingkat perlindungan berbeda. Tidak semua kategori tersebut perlu tersedia bagi AI Agent. Untuk menggambarkan pembatasannya, agen yang bertugas membuat laporan penjualan bisa diberikan akses pada salinan data yang telah diminimalkan. Detail berupa kata sandi, kunci API, identitas pelanggan, atau dokumen strategis perlu perlindungan tambahan. Untuk meningkatkan pengendalian, organisasi dianjurkan melakukan uji coba pada lingkungan yang terisolasi. Dengan demikian, kesalahan selama pengujian tidak langsung memengaruhi data operasional.
Pengawasan Aktivitas dan Persetujuan Tindakan AI Agent
Pada tahap penggunaan operasional, perusahaan harus melanjutkan pengawasan terhadap tindakan agen. Berbagai operasi yang dijalankan sebaiknya tercatat dalam audit log. Informasi yang berguna meliputi sumber informasi yang diakses serta hasil operasi. Sebagai contoh, apabila agen mengirim informasi ke tujuan yang tidak dikenal, administrator harus dapat mengidentifikasi tindakan yang tidak sesuai. Pengawasan berkelanjutan ini membantu mempercepat investigasi. Walaupun audit sangat bermanfaat, log juga sebaiknya memiliki kebijakan retensi yang jelas.
Tidak hanya mengandalkan audit log, organisasi harus membatasi operasi dengan konsekuensi besar. Sebagai contoh, penghapusan database, pengiriman data pelanggan, perubahan hak administrator, dan transaksi keuangan harus mengikuti prosedur otorisasi yang sesuai. Persetujuan tersebut sebaiknya diterapkan melalui sistem yang terpisah dari instruksi AI. Pengendalian semacam ini membantu mengurangi dampak kesalahan penalaran. Ancaman keamanan yang perlu diperhatikan adalah prompt injection, yaitu teknik memasukkan perintah tidak tepercaya ke dalam informasi yang diproses model. Karena itu, izin perlu diperiksa pada tingkat aplikasi dan layanan tujuan. Dengan perlindungan berlapis, risiko tindakan tidak sah berpotensi dibatasi secara signifikan.
Kesimpulan tentang Pemeriksaan Izin AI Agent
Melakukan evaluasi hak akses agen kecerdasan buatan sebelum integrasi merupakan praktik utama untuk melindungi sistem organisasi. Evaluasi sebelum implementasi mencakup pemahaman izin, verifikasi penyedia, dan pembatasan akses. Kebijakan pembatasan kewenangan menjaga penggunaan aplikasi sesuai tanggung jawab. Sebagai perlindungan tambahan, audit log dan persetujuan manusia membantu organisasi mendeteksi tindakan yang tidak sesuai. Berkat tata kelola keamanan secara menyeluruh, perusahaan memiliki dasar yang lebih kuat untuk menggunakan AI secara bertanggung jawab.
Seiring berkembangnya TEKNOLOGI, keamanan AI Agent perlu dipandang sebagai tanggung jawab bersama. Pengembang, administrator, dan pengguna bisnis sebaiknya bekerja sama menetapkan kewenangan yang sesuai. Evaluasi keamanan saat implementasi menjadi fondasi perlindungan jangka panjang, tetapi pengawasan berkala tetap diperlukan. Dari sudut pandang Anda, apakah pengendalian akses kecerdasan buatan telah memperoleh perhatian yang cukup di perusahaan? Sampaikan pendapat Anda tentang cara menjaga keamanan data perusahaan.